Primer producto con el sello Quantum Resistant del CCN en el catálogo CPSTIC
01 · PRINCIPIOS
Cuatro principios que no son eslóganes
La industria conoce bien estos términos. Esto es exactamente lo que significan en GuardedBox.
Cifrado E2E híbrido postcuántico
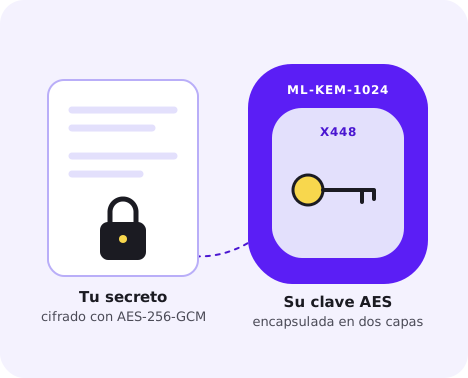
Tu información se cifra en tu dispositivo antes de salir y solo se descifra en el de quien tú autorices. Cada clave combina el mejor algoritmo clásico con el postcuántico de máximo nivel: para romperla, habría que romper los dos.
Zero Knowledge
El contenido de tus secretos y sus metadatos se guardan cifrados. El servidor solo conoce lo imprescindible para controlar quién accede a qué, y nunca tiene información suficiente para descifrar nada.
Zero Trust
¿Y si alguien tomara el control del servidor y te diera la clave pública de otra persona? Antes de compartir nada, tu navegador verifica la identidad criptográfica de cada destinatario y la firma de cada lista de miembros. Si algo no cuadra, la operación se bloquea.
Criptoagilidad
La criptografía postcuántica es aún muy joven. Se trabaja en nuevos estándares y protocolos. Los algoritmos de hoy no serán los de mañana. Por eso, el diseño y la implementación de GuardedBox están preparados para incorporar algoritmos nuevos sin rediseñar la plataforma.
Qué ve el servidor y qué no
LO QUE CONOCE (CONTROL DE ACCESO)
Quién es miembro de cada grupo
Quién es propietario de cada secreto
Quién envió la última versión
[Otros, por confirmar]
LO QUE NO PUEDE CONOCER
El contenido de secretos y ficheros
Los nombres de los grupos
Los metadatos de cada propiedad
Qué ha cambiado entre versiones
02 · CRIPTOGRAFÍA
Dos algoritmos de cifrado protegen cada intercambio de clave. Para romperla, habría que romper los dos.
Hibridamos los algoritmos clásicos más robustos con los algoritmos postcuánticos de máximo nivel de seguridad (nivel 5) estandarizados por el NIST y aceptados por el CCN.
Una clave para cada secreto
Cada secreto o grupo de secretos se cifran con su propia clave AES-256. Si una llegara a comprometerse, solo afectaría a ese secreto. Y la clave se rota cada vez que alguien deja de tener acceso a un secreto, a un grupo o cuando un enlace alcanza su número máximo de accesos.
Inicio de sesión sin revelar tu contraseña
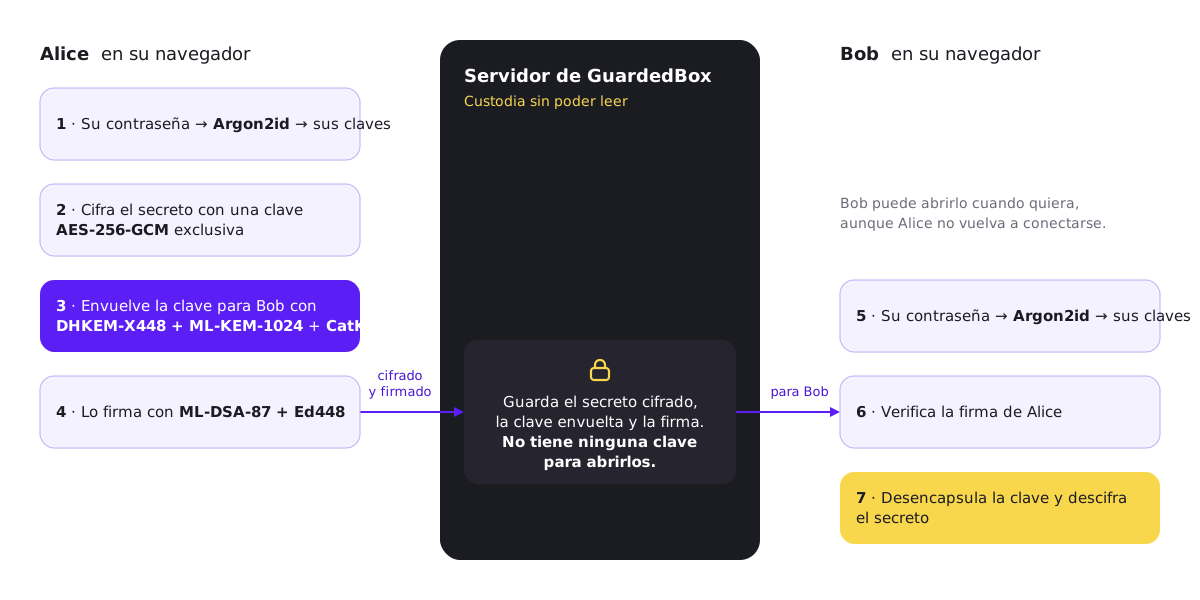
Te autenticas firmando un desafío que te envía el servidor, con claves híbridas Ed448 + ML-DSA-87 derivadas de tu contraseña en ese momento. El servidor no recibe ni tu contraseña ni nada que la represente.
El acceso se protege frente a enumeración de usuarios, fuerza bruta y repetición, con límites por dominio y horario configurables.
Solo si la firma es correcta y se valida el 2FA recibes tus secretos, cifrados.
1. Ficha técnica: primitivas criptográficas
TIPO
PRIMITIVA
Cifrador de bloque
AES-256
Cifrado autenticado
GCM
Funciones hash
SHA2-384 · SHA2-512 SHA3-256 · SHA3-512
Funciones XOF
SHAKE-128 · SHAKE-256
MAC
HMAC-SHA2-384 · HMAC-SHA2-512
Derivación de claves (KDF)
Argon2id HKDF-HMAC-SHA2-384 · -512 CatKDF
Firma digital
Ed448 ML-DSA-87
Establecimiento de clave
X448 DHKEM-X448 ML-KEM-1024
Generación de aleatorios (DRBG)
HMAC-DRBG
En tránsito: TLS 1.3 con ECDH P-384 como único método de establecimiento de clave.
CRIPTOAGILIDAD
Descifrar mañana lo que se cifra hoy
EL RETO
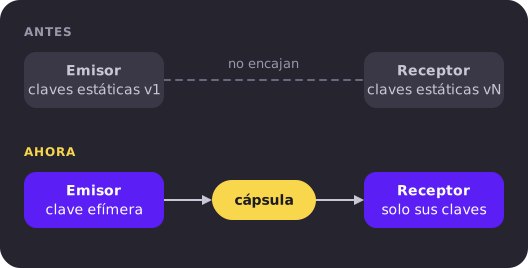
Emisor y receptor no tienen por qué coincidir en el tiempo. Un extremo puede cifrar hoy un secreto y no volver a conectarse nunca; y hay que garantizar que el otro podrá abrirlo en cualquier punto del futuro, cuando nuestra criptografía haya evolucionado y sus claves sean otras.
CÓMO LO RESOLVEMOS
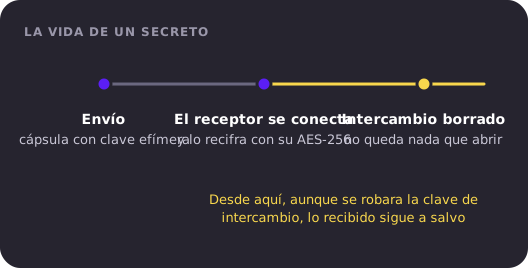
Pasamos de un intercambio Diffie-Hellman con claves estáticas a un esquema KEM efímero. Descifrar depende solo de las claves de quien recibe, no de las de quien envía, y el protocolo puede evolucionar sin dejar a nadie atrás.
PERFECT FORWARD SECRECY
Y que nadie más pueda hacerlo
EL RETO
Si un ente no autorizado llegara a hacerse con una clave en algún momento, no debería poder descifrar lo que esa clave protege. Garantizar esto en un entorno donde la información es persistente no es trivial.
CÓMO LO RESOLVEMOS
Cada intercambio genera una clave efímera exclusiva. El receptor la utiliza solo para deshacer ese intercambio, cifra el secreto con una clave simétrica y luego destruye la efímera. Desde ese momento, aunque se comprometiera la clave del intercambio, lo recibido seguiría estando a salvo.
03 · FUNCIONALIDADES DIFERENCIALES
Capacidades difíciles de encontrar. Y todas con cifrado E2E.
Lo que convierte a GuardedBox en mucho más que un gestor de contraseñas o un servicio de envío y recepción segura de archivos.
Ficheros de tamaño ilimitado
EL RETO
Cifrar en tu navegador archivos de cualquier tamaño sin saturar la memoria de tu equipo ni sobrecargar el servidor. Y garantizar que lo que se sube es exactamente lo que elegiste.
CÓMO LO RESOLVEMOS
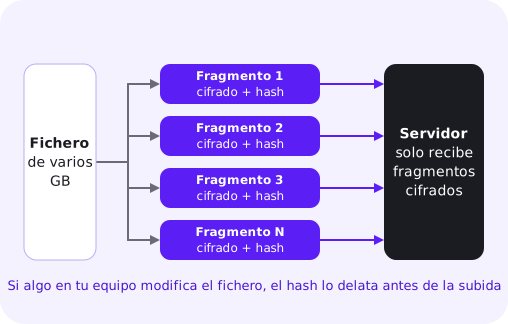
Dividimos el fichero en fragmentos de tamaño fijo que se cifran y se suben al servidor uno a uno. Cada fragmento lleva su propio hash, así que cualquier manipulación por el camino se detecta, incluida la de un antivirus o un EDR de tu propio equipo antes de la subida. Lo que llega a su destino es exactamente lo que elegiste enviar, de principio a fin.
Enlaces que mantienen el cifrado de extremo a extremo
EL RETO
Compartir información de forma segura, incluso con quien no tiene cuenta, sin que el servidor que lo gestiona pueda leerla.
CÓMO LO RESOLVEMOS
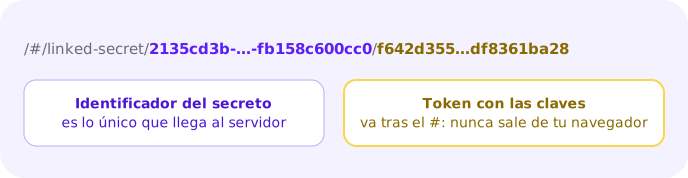
Cada enlace tiene dos partes. La primera identifica el secreto y es lo único que conoce el servidor. La segunda contiene las claves y nunca sale del dispositivo. Quien recibe el enlace no necesita registrarse: le basta con abrirlo. Su navegador firma automáticamente el desafío que le envía el servidor, con una clave que va en el propio enlace. Solo si la firma es correcta, el servidor le entrega el secreto, y el navegador lo descifra con la clave del enlace.
Y TÚ DECIDES CÓMO SE ACCEDE
Número máximo de accesos. Al alcanzarlo, la clave del secreto se renueva y el enlace deja de servir.
Disponibilidad temporal. El enlace solo funciona durante el periodo que fijes.
Identificación del destinatario por email o con certificado digital.
Contraseña adicional. Forma parte de la derivación de las claves del enlace: sin ella, el enlace no descifra nada aunque caiga en malas manos.
CERTIFICADO DIGITAL Y DNIE
No basta con tener el enlace: quien accede debe probar su identidad
Al crear un enlace, puedes limitar el acceso mediante autenticación con certificado digital: el DNIe, un certificado de persona física o uno de representación. Antes de entregar el enlace, GuardedBox comprueba que el certificado de quien lo recibe coincide con la lista autorizada. Si no coincide, el proceso se detiene.
CUSTODIA COMPARTIDA
La regla de las dos personas, llevada a la criptografía
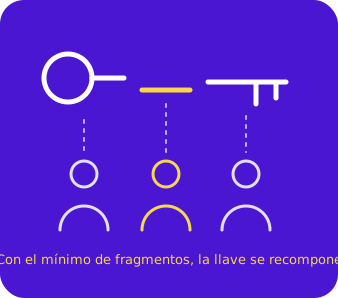
Nació en el ámbito militar para que nadie pudiera lanzar un arma nuclear por sí solo, y hoy protege desde cajas fuertes bancarias hasta carteras de criptomonedas. En GuardedBox, la clave que protege un secreto o un grupo de secretos se divide en fragmentos que se reparten entre varias personas. Ningún fragmento basta por sí solo: hace falta reunir un número mínimo, definido al crearlo, para descifrar. Y si alguien no está disponible, la información no se pierde.
Cómo lo hicimos: desarrollamos nuestro propio esquema de Shamir Secret Sharing (SSS) desde cero, sobre el cuerpo de Galois GF(256) y con el mismo polinomio irreducible que AES.
Supervisión corporativa
En organizaciones jerárquicas, la información se comparte automáticamente con los niveles superiores definidos como supervisores, sin romper el cifrado de extremo a extremo.
Cualquier tipo de dato
Credenciales, certificados, expedientes… Cada organización, y cada unidad dentro de ella, define sus propias plantillas, y todas se cifran igual.
[Siguiente funcionalidad]
Bloque abierto para añadir funcionalidades (p. ej., enlaces inversos cuando estén validados). Borrar si no se usa.
04 · ARQUITECTURA
Un servidor que custodia tus secretos sin poder leerlos
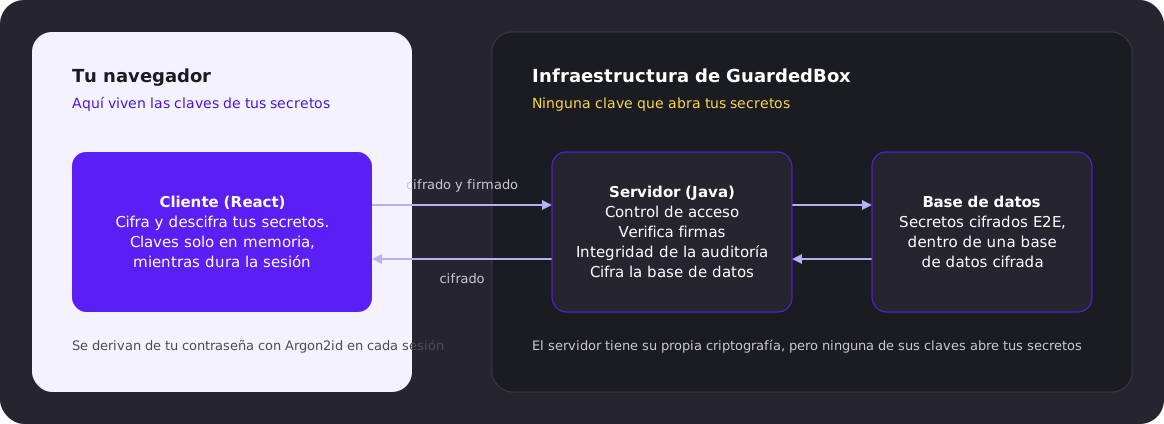
La arquitectura de GuardedBox separa lo que hace el servidor de lo que solo puede hacer quien tiene las claves.
El servidor de GuardedBox es una aplicación Java que controla el acceso e interactúa con la base de datos. Verifica firmas, calcula y valida los hashes que aportan la integridad al registro de auditoría y cifra la base de datos con una clave adicional propia. No dispone de material criptográfico para llegar a las claves que protegen tus secretos.
Tus claves no se almacenan en ningún sitio
Se derivan de tu contraseña cada vez que inicias sesión, viven solo en la memoria de tu navegador mientras la sesión está activa y se ceroizan al cerrarla. Ni en el servidor ni en tu equipo: no hay ninguna clave guardada que robar.
Cliente
SPA en React, sin instalación. Aquí se cifran y descifran tus secretos. Las variables viven solo en la memoria del navegador, sin persistencia, con protección frente a XSS y verificación de integridad del código mediante SRI y hashes.
Servidor
API REST en Java Spring Boot, sin estado. Protección frente a ataques web como la inyección SQL, cabeceras de seguridad HTTP con las directivas más restrictivas posibles y autotests al arrancar para detectar manipulaciones.
Base de datos
MySQL. Guarda los secretos ya cifrados de extremo a extremo, y además la propia base de datos está cifrada por el servidor: dos capas independientes.
Trazabilidad a prueba de manipulaciones del admin
Cada operación queda registrada en bloques encadenados y firmados criptográficamente. Alterar o eliminar cualquier entrada pasada rompe la cadena, y se detecta.
Robustez de la implementación
Autotests para detectar manipulaciones del software
Detectan en el arranque y durante la ejecución si se ha alterado el software del frontend o del backend.
Borrado de claves en memoria
Las variables criptográficas se borran tras su uso, evitando que queden accesibles en un volcado de memoria.
Entropía verificada
Antes de generar cualquier clave se comprueba la salud de la entropía. Si falla, la operación se aborta.
Algoritmos probados al límite
Interfaces de test que verifican que cada algoritmo cumple el estándar incluso en los casos límite.
05 · DESPLIEGUE
Despliegues a medida de cualquier necesidad
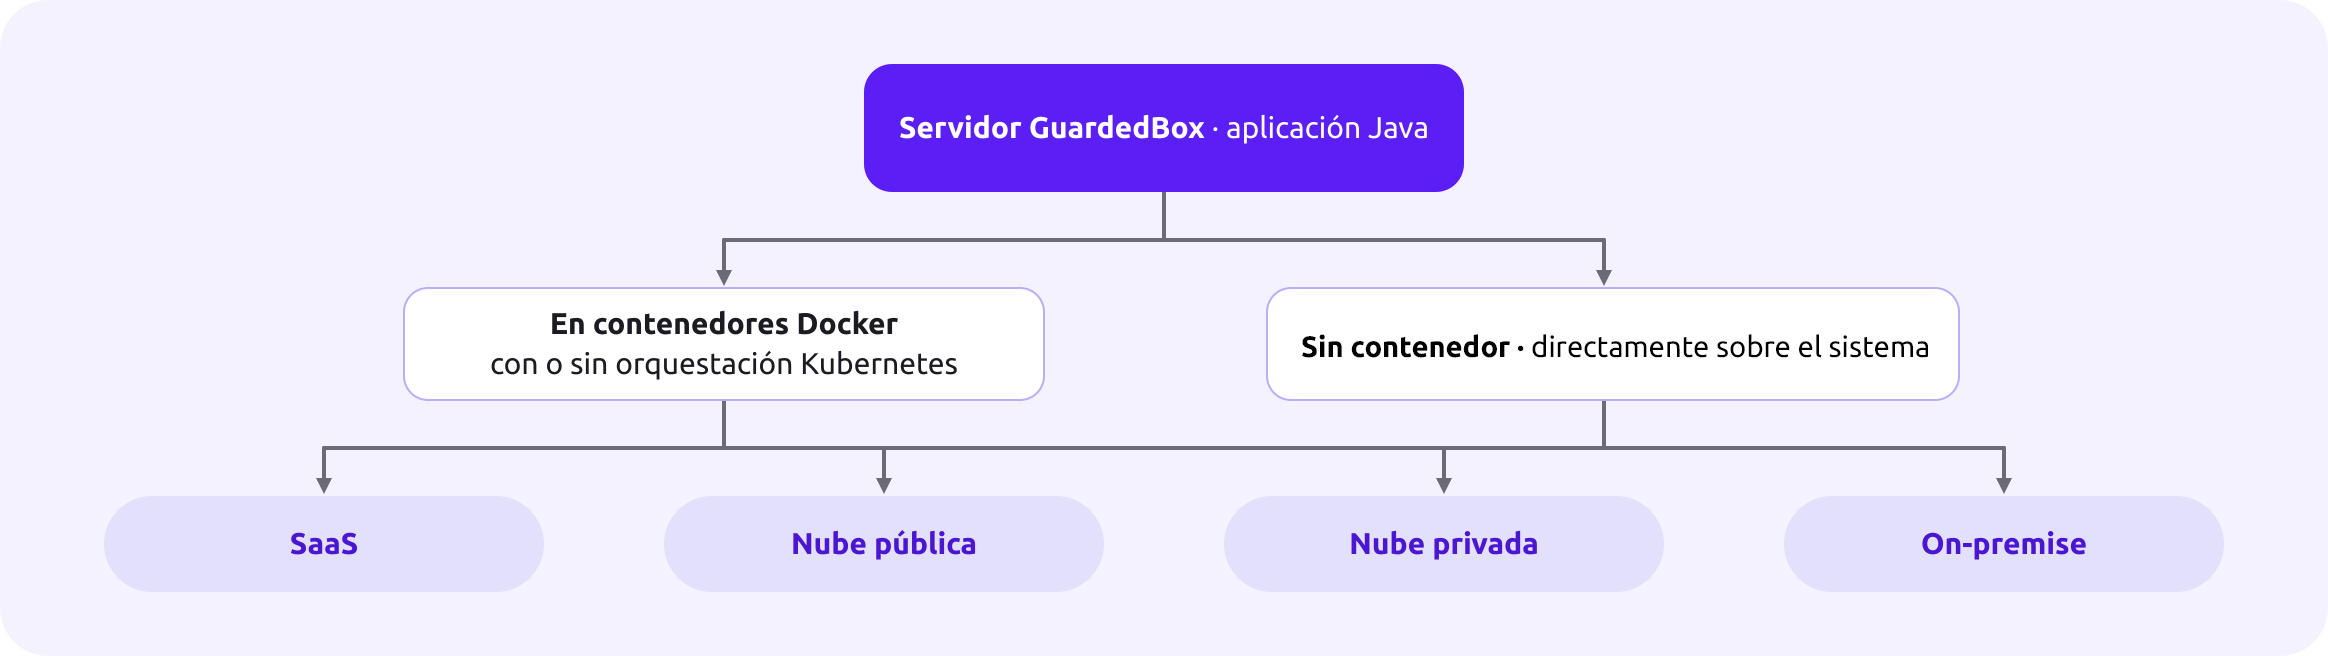
Tú decides dónde hospedar el servicio.
Componentes de GuardedBox
SERVIDOR
Una aplicación Java que contiene el servidor y que sirve el cliente al navegador cuando se establece la conexión. Puede ejecutarse dentro de un contenedor Docker o directamente en el sistema con requisitos mínimos de hardware.
Una aplicación JavaScript que se descarga en el navegador cliente en cualquier sistema operativo y dispositivo. De este modo, el usuario siempre accede a la última versión, sin necesidad de mantenimientos complicados ni control de versiones.
SaaS
Toda la seguridad de GuardedBox sin tener que preocuparte de la gestión del entorno.
Nube pública
Configuraciones en cualquier hiperescalar, incluyendo nube soberana. Con opción de gestión por tu parte o por la nuestra.
Nube privada
GuardedBox se integrará en tu entorno cloud como una pieza más.
On-premise
Para organizaciones que prefieren el control sobre la infraestructura.
06 · INTEGRACIÓN
Servicios personalizados
GuardedBox encaja en la infraestructura de identidad y seguridad que ya tiene tu organización.
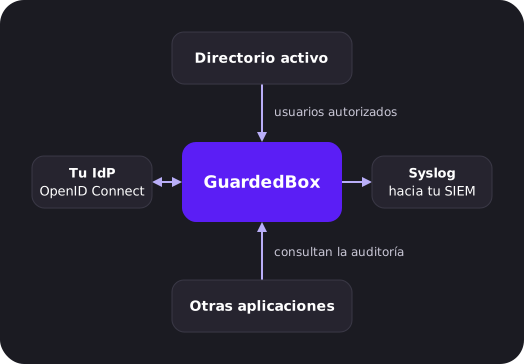
Directorio activo
A través de un endpoint dedicado, el DA establecerá la lista de usuarios autorizados a acceder.
Inicio de sesión único (SSO)
GuardedBox puede comunicarse mediante OpenID Connect con tu proveedor de identidad. Tu contraseña de GuardedBox sigue siendo necesaria, porque de ella se derivan tus claves: el SSO controla el acceso, pero nunca tiene lo que abre tus secretos.
Registros, auditoría y SIEM
Los registros del servidor y de la infraestructura en la nube pueden redirigirse a syslog, y de ahí a tu SIEM. Además, un endpoint permite que otras aplicaciones consulten los eventos de auditoría de GuardedBox.
Y cualquier otra cosa que necesites
Nuestro equipo de ingeniería evaluará tus necesidades para ofrecerte la solución que mejor encaje en tu organización.